Ⅰ. 서 론
도서 지역의 교통 접근성 개선과 관광수요 대응을 위한 소형공항 개발에서 건설비와 운영·유지관리비를 포함한 경제성에 대한 검토가 필수적이다. 유럽과 미국은 항공 안전을 확보하는 동시에 항공교통관제 서비스의 비용효율성을 개선하기 위해 소규모 지역공항을 대상으로 원격관제 시스템(remote tower system, RTS)의 개발·도입을 추진하고 있다(Kearney and Li, 2018; Nene, 2022).
RTS는 광학센서 기반의 영상 획득·처리 기술의 발전과 통신 네트워크 기술을 기반으로 카메라, 센서, 디스플레이 및 기타 지원 장비를 통합하여 원격지에서도 기존 관제탑과 동등한 수준의 항공교통관제 서비스를 제공하도록 개발된 디지털 관제시스템이다(FAA, 2020). 국제민간항공기구(International Civil Aviation Organization, ICAO)는 제4차 세계항행계획(Global Air Navigation Plan, Doc. 9750)에서 원격관제 서비스를 스레드의 하나로 채택하였으며, PANS-ATM(procedures for air navigation services-air traffic management)의 개정을 통해 시각적 감시 시스템을 비행장관제 서비스 제공에 적용할 수 있는 근거를 마련하였다(ICAO, 2013; ICAO, 2018a). 이와 함께 유럽항공안전청(European Union Aviation Safety Agency, EASA)은 원격관제 서비스의 도입·운영을 위한 지침을 마련하였고, 미국 연방항공청(Federal Aviation Administration, FAA)은 운용개념서(ConOps)를 기반으로 운용 안전성 평가를 수행하였다(EASA, 2023; FAA, 2020; FAA, 2021). 우리나라 또한 도입에 필요한 기술적·제도적 요소에 관한 선행 연구를 진행하였으며 관련 기술을 개발하고 있다(Park et al., 2023).
그러나 원격관제 서비스의 실제 도입을 위해서는 사전에 비행장 운용 환경과 시스템의 구성을 반영한 안전성 평가를 통해, 요구되는 안전수준이 확보되는지 확인해야 한다.
ICAO는 서비스 제공자가 제공하는 항공 서비스 또는 생산물에 대한 위해요인(hazard)을 식별하고 안전위험을 분석·평가 및 통제하는 절차를 개발·유지하도록 요구하고 있다(ICAO, 2016). 안전위험관리 기법에는 다양한 분석 방법이 활용될 수 있으며, ICAO는 분석 대상과 운용 환경, 가용한 자료 및 산출물을 고려하여 적합한 방법을 선택하도록 제안하고 있다(ICAO, 2025).
결함수분석(fault tree analysis, FTA), 고장형태 영향분석(failure mode and effects analysis, FMEA)은 각각 특정 사건의 발생 경로와 구성요소의 고장으로 인한 영향을 분석하는 데 활용되며, 보우타이(bow-tie) 분석은 위해요인과 그 결과 사이의 예방·완화를 담당하는 장벽을 분석하는 데 유용하다(Kushal et al., 2017; ICAO, 2025).
원격관제 시스템은 관제사와 시스템이 원격 비행장의 운용 환경과 연계되어 항공교통관제 서비스를 제공하는 사회기술적 시스템으로, 장비와 기능의 고장뿐 아니라 관제사-시스템-운영환경 사이의 제어구조와 상호작용 관점에서의 안전성 분석이 요구된다(Disdier et al., 2023). ICAO는 이러한 특성을 고려하여, 안전위험관리 방법의 하나로 시스템 이론 기반 프로세스 분석(system-theoretic process analysis, STPA)를 제시하고 있다(ICAO, 2024).
STPA는 예방하고자 하는 손실과 시스템 수준의 위해요인, 안전 제약조건을 정의하고, 시스템을 제어구조로 모델링하여 구성요소 간의 기능적 관계와 상호작용을 분석한 후, 불안전한 제어 행동과 손실 시나리오를 식별하고 안전 요구사항을 도출하는 방법이다(Leveson and Thomas, 2018).
본 연구는 원격관제 서비스에서 개별 장비나 시스템의 성능뿐 아니라 관제사-시스템-운용 환경 간의 상호작용이 중요한 요소라는 점에 주목하였다. 특히 항공기의 이착륙과 이동이 집중되는 활주로를 대상으로, 운용 과정에서 발생할 수 있는 위해요인을 식별하고, 제약조건과 개선 사항을 도출하는 방법으로 STPA를 적용하였다.
본 연구는 원격관제 환경의 활주로 운용을 사회기술적 관점에서 분석하고, 기능 고장 중심의 분석을 넘어 시스템 수준의 위해요인을 도출하여, 원격관제 시스템의 설계와 안전성 평가에 활용할 수 있는 근거를 제시하고자 하였다.
Ⅱ. 이론적 고찰
원격관제 서비스는 관제사가 비행장 내 관제탑이 아닌 원거리에 설치된 관제센터에서 데이터 통신망을 통해 전달된 시각 정보와 비행 정보를 통해 비행장관제업무를 수행하는 운용개념이다(Gawade and Zhang, 2016; Park et al., 2023). 이는 관제시설의 설치와 운영이 어려운 소규모 공항에 항공교통관제 서비스를 제공함으로써 요구되는 안전수준을 유지하는 동시에 시설 운영과 관제 인력 활용의 효율성을 높이는 대안으로 도입되었다(Kearney and Li, 2018; Park et al., 2023).
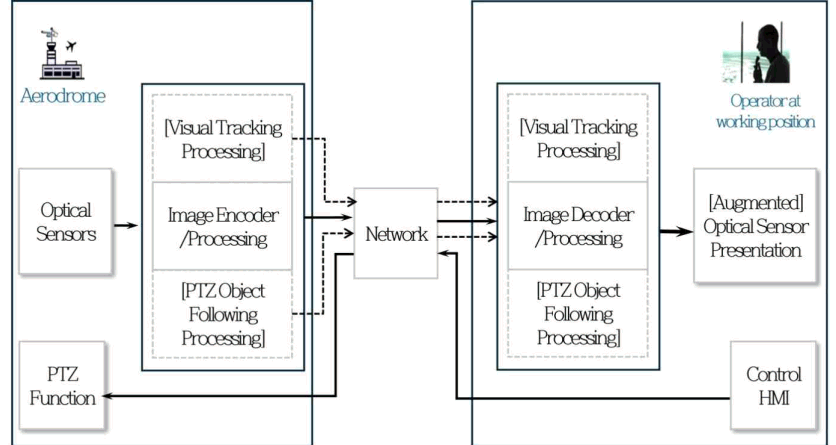
원격관제 시스템은 이러한 서비스의 구현을 위한 기술적 수단으로, 해당 비행장에 설치된 광학센서를 통해 영상정보를 획득하고 이를 전송·처리하여 원격관제센터의 관제사에게 현시하는 기능과 장비로 구성된다(Gawade and Zhang, 2016; Barrowclough et al., 2020). 운용개념에 따라 비광학 감시 센서에서 수집된 정보를 통합·활용할 수 있으나, FAA(2020, 2021)에서 정의하는 원격관제 시스템은 광학센서 기반 시스템을 전제로 한다.
원격관제 서비스는 영상정보를 기반으로 기존 관제탑의 직접 시각 관찰을 간접 관찰로 전환하여 관제 서비스 제공 형태와 관제사의 업무 수행 방식을 변화시킨다. 원격관제 환경과 시스템은 관제사의 상황인식과 의사결정에 영향을 미칠 수 있다는 점을 고려하여, 시스템-관제사-환경 간의 상호작용에서 기존 관제 서비스와 동등한 안전수준이 유지되는지 평가할 필요가 있다(FAA, 2021; EASA, 2023).
사고모델은 사고가 발생하는 원인과 과정을 설명하는 이론적 틀이며, 안전위험 분석 기법은 위해요인과 관련 사고의 원인·경로 및 결과를 식별·분석하기 위한 구체적 방법이다(Leveson, 2004; Leveson and Thomas, 2018).
사고모델은 사고 발생의 원인과 인과관계를 설명하는 관점에 따라 순차적(sequential) 모델, 역학적(epidemiological) 모델, 시스템적 모델(systemic)로 구분된다(Kim, 2020). 순차적 모델은 사고를 사건이 선형적인 인과관계에 따라 연쇄적으로 전개된 결과로 설명하며, 역학적 모델은 인간의 불완전한 행동과 조직의 잠재적 요인이 결합하여 사고가 발생하는 것으로 본다. 반면, 시스템적 모델은 사고를 개별 사건이나 구성요소의 고장으로 한정하지 않고, 시스템 구성요소와 운용 상황 간의 복합적이고 비선형적인 상호작용에서 나타나는 결과로 설명한다(Wienen et al., 2018; Kim, 2020).
사고모델은 안전위험 분석에 대한 이론적 기반으로, 분석에서 고려되는 원인과 범위에 영향을 미친다(Leveson, 2004). 안전위험 분석에는 다양한 기법이 활용되나, 대표적으로 결함수분석(FTA), 사건수분석(event tree analysis, ETA), 고장형태 영향분석(FMEA) 등이 있다.
FTA는 분석 대상으로 설정한 최상위 사건(top event)을 발생시킬 수 있는 고장과 원인의 논리적 조합을 하향식으로 분석하며, FMEA는 개별 구성요소에서 발생 가능한 고장형태를 식별하고 각 고장이 상위 기능과 시스템에 미치는 영향을 상향식으로 분석하는 기법이다(Cristea and Constantinescu, 2017). 반면 ETA는 초기 사건(initiating event) 이후, 안전 장벽의 성공과 실패에 따라 전개될 수 있는 경로를 순방향으로 분석하는 기법이다(ICAO, 2025). 이러한 기법들은 구성요소의 고장과 사건의 발생 경로 및 결과를 설명하는 데 효과적으로 활용되었다(ICAO, 2025). 그러나 이들 기법은 소프트웨어가 집약된 복잡한 시스템에서 발생하는 구성요소 간의 상호작용, 소프트웨어와 인간의 행위 및 사회·조직적 요인에 의한 위험을 설명하기에는 한계가 있다(Leveson, 2004; Wienen et al., 2018).
이러한 한계를 보완하기 위해 Leveson(2004)은 시스템 이론 기반 사고모델 및 프로세스(system-theoretic accident model and processes, STAMP)를 제안하였다. STAMP는 사고 발생의 인과관계를 설명하는 모형으로, 안전을 개별 구성요소의 고장 방지가 아닌, 시스템 행위의 제어 문제로 인식한다. 이에 따라 사고는 시스템의 안전 제약조건이 적절히 시행되지 않은 결과로 해석되며, 인간·소프트웨어·조직 및 구성요소 간 상호작용을 사고 원인에 포함한다(Leveson, 2004, 2012). STAMP는 시스템을 제어 주체(controller), 제어 대상(controlled process), 제어 행동(control action, CA) 및 피드백으로 구성된 계층적 제어구조로 표현한다. 이러한 제어구조에서 부적절한 제어 행동, 부정확하거나 지연된 피드백 및 실제 상태와 프로세스 모델 간의 불일치가 안전 제약조건의 위반으로 이어질 수 있다고 보는 것이다(Leveson, 2012).
STPA는 STAMP를 기반으로 개발된 사전적 위해요인 분석 기법이다(Yang et al., 2020). STPA에서 위해요인은 최악의 환경조건과 결합하여 손실로 이어질 수 있는 시스템 수준의 상태 또는 조건으로 정의된다(Sulaman et al., 2019). 이는 일반적 정의를 시스템 수준에서 구체화한 것으로, 구성요소 고장, 인적 오류 및 부적절한 상호작용 등과 구별된다.
STPA 분석은 분석 목적의 정의, 제어구조의 모델링, 불안전한 제어 행동(unsafe control action, UCA) 및 손실 시나리오 식별의 네 단계로 수행된다(Leveson and Thomas, 2018; Na and Son, 2023).
첫 번째 단계에서는 예방하고자 하는 손실과 이를 초래할 수 있는 시스템 수준의 위해요인을 정의하고, 각 위해요인을 통제하기 위한 시스템 수준의 안전 제약조건을 설정한다. 두 번째는 분석 대상 시스템의 구성요소와 상호작용을 제어구조로 모델링한다(Fig. 1 참조). 세 번째 단계에서는 제어 행동이 위해요인으로 연계되는 조건을 분석하여 UCA를 식별하고, 마지막 단계는 UCA 발생 원인과 제어 행동이 실행되지 않거나 부적절하게 실행되어 위해요인으로 이어지는 원인과 조건을 분석하여 손실 시나리오를 도출한다. 도출된 손실 시나리오는 시스템 설계와 운용에 요구되는 안전 요구사항을 도출하는 데 활용된다(Leveson and Thomas, 2018).
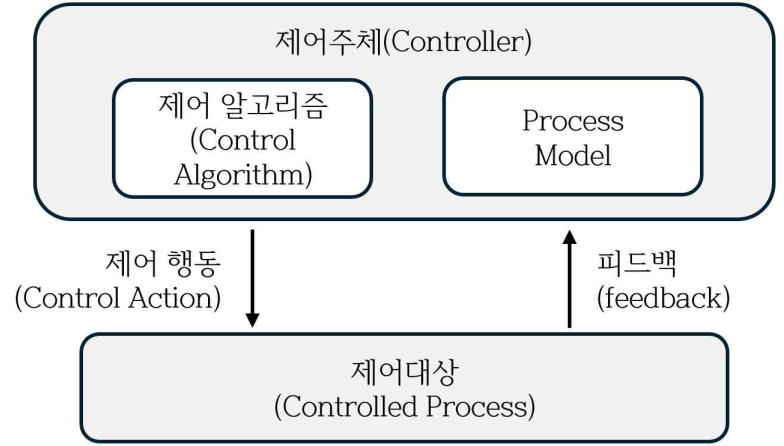
STPA는 개별 구성요소의 고장뿐 아니라 구성요소의 상호작용과 인간·소프트웨어의 제어 과정 분석에 유용하나, 위해요인의 발생확률 또는 위험도 우선순위를 정량적으로 제시하기 어렵고, 분석 범위와 제어구조의 상세 수준에 따라 분석 결과가 복잡해질 수 있어 분석자의 전문적 판단이 요구된다는 한계가 있다(Sulaman et al., 2019).
본 연구와 관련된 선행 연구는 다음 세 개의 부분으로 구분할 수 있다.
첫째, 원격관제 시스템의 도입 및 운영 타당성에 관한 연구이다. Kearney & Li(2018)는 아일랜드에서 수행된 대규모 실증시험을 토대로 다중 원격관제의 운용과 안전성 평가 및 규제 승인 과정을 분석하였다. Park et al.(2023)은 원격관제 시스템의 해외 동향과 운용개념을 검토하고 한국형 원격관제 시스템의 구축 및 적용 방안을 제안하였다. Martins et al.(2024)은 포르투갈 공항의 시간당 운항횟수를 분석하고, 원격관제 방식과 기존 관제탑 방식의 기반시설·장비 투자비 및 연간 유지·운영비를 비교하였다. 이들 연구는 원격관제 시스템의 도입 가능성과 운영 타당성을 제시하였으나, 관제사, 시스템, 운용 환경 간 상호작용에서 발생할 수 있는 안전위험은 구체적으로 분석하지 않았다.
둘째, 원격관제 환경에서 관제사의 업무 수행 능력과 인적요인을 분석한 연구이다. Kearney et al.(2020)은 기존 관제탑과 다중 원격관제 환경에서 관제사의 업무 수행과 업무 부하를 비교하였다. Pan et al.(2025)은 시선추적과 심박 변이 자료를 이용하여 원격관제사의 상황인식을 예측하는 모형을 제시하였으며, Liang et al.(2025)은 다중 생리 신호를 기반으로 관제사의 시각적 피로를 식별하는 모형을 개발하였다. 이들 연구는 원격관제사의 업무 수행에 영향을 미치는 인적요인을 제시하였으나, 인적요인이 관제사의 행동에 미치는 영향과 그 행동이 시스템 및 운용 환경과의 상호작용을 통해 안전위험으로 이어지는 관계는 분석하지 않았다.
세 번째는 원격관제 시스템의 안전성과 신뢰성에 관한 연구로, Pan et al.(2021)은 FMECA(failure modes, effects and criticality analysis), FTA 등을 검토하고 원격관제 시스템에 적용 가능한 신뢰성 분석 방법을 제시하였다. 다만, FMECA와 FTA 등 주요 분석 방법은 기능 상실과 장비 고장을 중심으로 하며 해당 연구는 분석 방법의 검토 수준으로 관제사, 시스템, 운용 환경 간 상호작용에 관한 분석 결과를 제시하지 않았다. IFATCA(2024)는 다중 원격관제 환경의 위해요인 식별 방법으로 STPA 활용을 제안하였으나, 구체적인 분석 결과는 제시하지 않았으며, 후속 보고서에서 STPA 프로젝트 지원이 업무 항목으로 제시되었다(IFATCA, 2025).
지금까지 원격관제 시스템과 관련하여 다양한 연구가 진행되었으나, 활주로 운용을 대상으로 관제사, 시스템, 운용 환경 간 구조와 상호작용을 통합적으로 분석한 연구는 제한적이다. 원격관제 시스템은 장비 또는 기능과 함께 구성요소 간의 상호작용이 중요하다. 본 연구는 원격관제 시스템의 활주로 운용을 제어구조로 모델링하여 구성요소 간 상호작용에서 발생할 수 있는 안전위험을 분석하고 안전 요구사항을 도출하였다.
Ⅲ. 연구설계 및 방법
본 연구의 목적은 STPA를 통해 원격관제 시스템을 기반으로 제공되는 비행장관제 서비스의 제어구조와 구성요소 간 상호작용을 분석하고, 시스템 수준의 위해요인, 불안전한 제어 행동 및 손실 시나리오를 식별함으로써, 기존 관제탑에서 제공하는 관제 서비스와 동등한 수준의 안전수준 확보에 필요한 안전 요구사항을 도출하는 데 있다.
본 연구는 FAA(2021)의 원격관제 시스템 운용 안전성 평가에서 설정한 단일 활주로 비행장과 하나의 원격관제 시스템이 단일 비행장에 대해 서비스를 제공하는 운용 환경을 참고하였다. 이를 바탕으로 STPA 분석을 수행하기 위한 분석의 대상과 범위, 시스템의 경계를 다음과 같이 설정하였다.
첫째, 분석의 대상이 되는 시스템은 단일 활주로 비행장에서 원격관제 시스템을 이용하여 수행되는 비행장관제 서비스로 정의하되, 세부적으로는 불완전한 운용이 중대한 손실을 유발할 수 있는 활주로 운용으로 한정하였다.
둘째, 분석의 범위는 운용적 범위와 공간적 범위로 구분하였다. 운용적 범위는 항공기의 이착륙, 항공기·차량의 활주로 진입·횡단·점유·이탈로 설정하였다. 이와 관련한 관제사의 허가와 지시를 포함하였으며 항공등화의 제어, 비행계획 관리 및 기타 지원 업무는 이 범위에서 제외하였다. 공간적 범위는 활주로를 기본적 범위로 하되, 활주로 운용과 직접 관련된 활주로 대기지점과 유도로 구간을 포함하였다. 다만 직접 관련되지 않은 유도로와 계류장은 분석의 범위에서 제외하였다.
셋째, 본 연구의 시스템 경계에는 관제사, 비행장에 설치된 광학센서와 영상 현시장치 등을 포함한 원격관제 시스템, 무선통신 장비, 조종사·차량 운전자 및 항공기·차량을 포함하였다. 이러한 구성요소 간의 제어 행동과 피드백 관계는 STPA 제어구조로 모델링하였다.
시정, 강수, 역광 및 조명 상태 등은 시스템 경계 밖의 외부 환경조건으로 구분하였다. 다만 이러한 조건은 카메라 영상정보의 수집과 관제사의 상황인식에 영향을 미칠 수 있다는 점을 고려하여 손실 시나리오 분석에 반영하였다.
넷째, 원격관제 시스템의 기능적 범위는 광학센서를 기반으로 하는 FAA 운용개념을 참고하여 다음과 같이 정의하였다(FAA, 2020, 2021). 비행장과 주변 공역의 연속적인 영상을 제공하는 필수 시각 정보와 시스템 상태 감시 기능은 기본 분석 대상으로 설정하였으며, 비광학 감시정보는 분석 대상에 포함하지 않았다. 여기에 추가하여, FAA(2021)에서 필수 기능과 구별하여 선택적 기능으로 분류한 PTZ(pan·tilt·zoom) 및 보조 영상 기능에 대해 관제사의 상황인식과 판단에 영향을 미칠 수 있다고 판단하여 분석에 포함하였다(Fig. 2 참조).
본 연구는 Leveson & Thomas(2018)가 제시한 STPA의 네 단계에 대한 분석을 수행하였다. 단계별 절차는 Fig. 3과 같다.
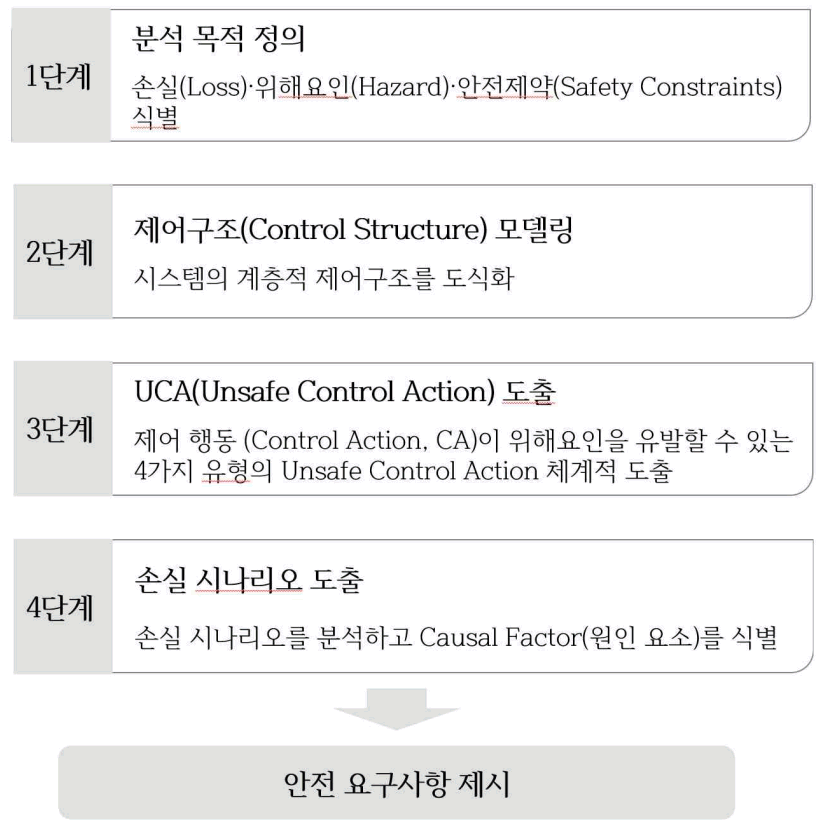
첫 번째 단계에서, 손실, 시스템 수준의 위해요인 및 안전 제약조건을 정의하고, 다음으로 제어구조의 모델링을 수행하였다. 세 번째 단계에서는 불안전한 제어 행동을 식별한 후, 마지막 단계에서 손실 시나리오를 분석하였다. 이후 손실 시나리오 분석 결과를 토대로 안전 요구사항을 도출하였다. 단계별 세부 수행 내용에 대한 설명은 다음과 같다.
첫 번째는 분석 목적을 정의하는 단계로, 분석 대상 시스템에서 예방하고자 하는 손실을 정의하고, 손실로 이어질 수 있는 시스템 수준의 상태 또는 조건을 위해요인으로 식별하였다. 손실과 위해요인은 항공기 분리와 활주로 운용에 관한 절차를 고려하였으며, 각 위해요인의 예방과 통제를 위해 시스템에서 유지해야 하는 안전 제약조건을 도출하였다.
두 번째는 제어구조 모델링 단계이며, 설정한 시스템 경계를 바탕으로 관제사, 원격관제 시스템, 무선통신 장비, 조종사와 차량 운전자 및 항공기·차량 간 제어 행동과 피드백 관계를 모델링하였다.
관제사의 허가와 지시는 무선통신을 통해 전달되며, 조종사와 차량 운전자의 복창·보고 및 항공기·차량의 운용 결과는 관제사에게 피드백되는 것으로 구성하였다. 원격관제 시스템이 제공하는 영상정보와 시스템 상태에 관한 정보는 관제사의 상황인식과 의사결정을 지원하는 피드백으로 설정하였다.
세 번째는 불안전한 제어 행동(UCA)을 도출하는 단계이다. 이 단계에서는 활주로 운용과 직접적으로 관련된 관제사의 제어 행동을 선정하고, 각 제어 행동에 STPA의 네 가지 유형을 적용하여 불안전한 제어 행동을 식별하였다. STPA의 네 가지 유형은 다음과 같이 구분하였다.
필요한 제어 행동이 제공되지 않는 경우
제어 행동이 제공되는 경우
제어 행동이 너무 이르거나 늦게 또는 잘못된 순서로 제공되는 경우
제어 행동이 너무 오래 지속되거나 너무 빨리 중단되는 경우
식별된 UCA 중 상세 분석을 위한 대상을 선정하였다. 대상은 손실의 심각성, 활주로 운용과의 연관성, 원격관제 기술적 특성이 제어 행동에 미치는 영향성, 위해요인과 손실의 연계 가능성 및 다른 UCA와의 손실 시나리오 중복성을 고려하여 선정하였다.
네 번째 단계는 손실 시나리오의 도출이다. 손실 시나리오는 두 가지 유형으로 구분하여 도출하였다. 하나는 UCA가 발생하는 원인을 분석하였으며, 다른 하나는 관련 CA가 실행되지 않거나 부적절하게 실행되어 위해요인으로 연결된 원인을 분석하였다.
분석에는 관제사 의사결정, 영상·시스템 상태 정보의 수집·처리·제공, 무선통신을 통한 제어 행동의 전달, 조종사·차량 운전자의 이행과 항공기·차량의 반응, 외부 환경조건 및 운용 절차와 관련된 요인을 고려하였다.
최종적으로 STPA 분석이 완료된 이후, 손실 시나리오를 바탕으로 확인된 원인 요소를 제거하거나 그 영향을 통제하기 위한 기능적·운용적 조건을 안전 요구사항으로 도출하였다.
이때, 적용 대상과 안전 목적이 동일한 안전 요구사항에 대해서는 통합하였으며 관련 손실, 위해요인 안전 제약조건, UCA 및 손실 시나리오 간의 추적성을 확인하였다.
본 연구의 분석에는 항공교통관제 실무경력을 가진 연구자가 참여하였으며 UCA와 손실 시나리오의 식별 및 원인 요소의 분류는 연구자 간 반복 검토를 통해 수행하였다. 분석 과정 중 의견이 일치하지 않은 항목은 STPA 분류 기준과 FAA·EASA의 관련 자료를 대조하여 재검토하고, 연구자 간 논의를 통해 최종적으로 확정하였다.
Ⅳ. 연구 결과
본 장에서는 앞에서 설정한 분석 대상과 범위, 분석 절차에 따라 진행한 STPA 분석 결과를 제시하였다. 분석 단계에 따른 산출 결과를 순서대로 제시하고 이를 바탕으로 안전 요구사항을 도출하고 그 추적성을 확인하였다.
STPA 첫 번째 단계에서는 원격관제 환경을 기반으로 하는 비행장관제 서비스에서 예방하고자 하는 손실과 시스템 수준의 위해요인을 식별하고, 위해요인을 통제하기 위한 제약조건을 정의하였다.
손실(Loss, L)은 항공안전법에서 규정하는 항공기 사고와 준사고의 정의를 참고로 하되, 활주로 운용과 직접 관련되는 인명 피해, 항공기 손상 및 항공기 준사고로 한정하였다(MOLIT, 2026).
L-1: 사람의 사망 또는 중상
L-2: 항공기의 파손 또는 구조적 손상
L-3: 항공기 사고로 이어질 수 있는 항공기 준사고의 발생
위해요인은 ICAO Annex 11, Doc. 4444 및 Doc. 9870에서 정한 항공기 분리와 활주로 보호 기준을 참고하여 식별하였다(ICAO, 2007; ICAO, 2018a; ICAO, 2018b).
활주로 침범은 개인적인 실수 또는 특정 장비의 고장으로 발생하는 것이 아니라, 관제사·조종사·시스템·시설·운용절차 간 상호작용의 실패로 발생할 수 있음을 고려하였다. 분석 범위에 포함된 이착륙과 활주로 및 관련 지상 구간의 운용에서 요구되는 분리와 보호가 유지되지 않는 상태를 중심으로 4건의 위해요인(hazard, H)을 정의하였다.
H-1: 비행 중인 항공기 간 최소 분리가 유지되지 않는 상태[L-1, L-2, L-3]
H-2: 활주로 사용 항공기와 다른 항공기 또는 차량이 활주로를 동시 점유하는 상태[L-1, L-2, L-3]
H-3: 지상이동 중인 항공기 간 충돌 위험 상태[L-2, L-3]
H-4: 지상이동 중인 항공기와 차량 간 충돌 위험 상태[L-2, L-3]
각 위해요인을 통제하기 위해 시스템이 준수해야 하는 안전 제약조건(safety constraint, SC)은 다음과 같이 정의하였다.
SC-1: 비행 중인 항공기 간에는 운용 상황에서 요구되는 분리가 유지되어야 한다. [H-1]
SC-2: 활주로를 점유 중인 항공기와 다른 항공기 또는 차량 간에는 요구되는 활주로 분리와 보호가 유지되어야 한다. [H-2]
SC-3: 지상이동 중인 항공기 간에는 충돌을 방지할 수 있는 분리가 유지되어야 한다.[H-3]
SC-4: 지상이동 중인 항공기와 차량 간에는 충돌을 방지할 수 있는 분리가 유지되어야 한다. [H-4]
제3장에서 설정한 시스템 경계를 바탕으로 원격관제 환경의 활주로 운용을 Fig. 4와 같이 제어구조로 모델링하였다. 제어구조는 관제사, 원격관제 시스템, 비행장 기반 시설 및 센서, 조종사·차량 운전자 및 항공기·차량으로 구성하였다. 관제사는 제어 주체, 조종사·차량 운전자 및 항공기·차량의 활주로 운용을 제어 대상으로 설정하였다.
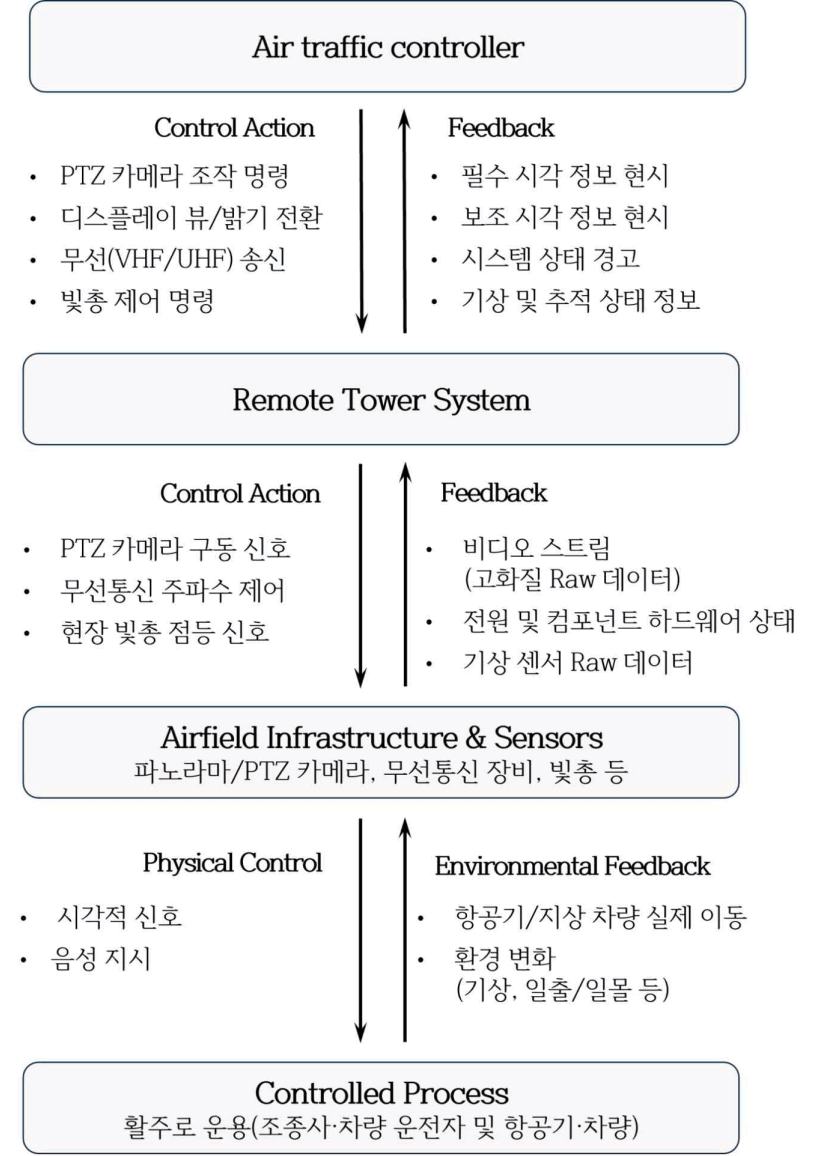
관제사는 원격관제 시스템이 제공하는 필수·보조 영상정보, 시스템 상태 정보를 기반으로 활주로 점유 상태와 항공기·차량의 위치 및 이동 상태를 확인한다. 이를 기반으로 무선통신을 통해 이륙·착륙 허가와 활주로 관련 지시·경고를 제공하며 필요한 경우 PTZ 카메라, 디스플레이 및 빛총을 제어한다.
원격관제 시스템은 비행장에 설치된 광학센서를 통해 수집된 영상정보를 처리·현시하고, 장비와 시스템의 상태 정보를 관제사에게 제공한다. 관제사의 제어 행동에 따른 조종사와 차량 운전자의 복창·보고 및 항공기·차량의 실제 이동 결과는 무선통신과 영상정보를 통해 관제사에게 피드백된다. 시정, 강수, 역광 및 조명 상태 등 외부 환경조건은 영상정보 수집과 관제사의 상황인식에 영향을 미치는 요소로 반영하였다.
빛총 기능의 경우, FAA(2021)에서 제시한 원격관제 시스템의 필수 기능으로 제어구조에 포함하였다. 다만 본 연구에서 정의한 제어 행동 및 UCA와 직접 연관되지 않는다고 판단하여 손실 시나리오의 상세 분석에서는 제외하였다.
본 연구는 제어구조에 포함된 관제사의 제어 행동(CA) 중 활주로 안전과 직접적으로 관련되고, 원격관제 시스템의 정보처리 및 현시 기능이 제어 행동에 미치는 영향을 고려하여 세 개의 제어 행동을 다음과 같이 선정하였다. 각 제어 행동에 STPA의 네 가지 UCA 유형을 적용하여 불안전한 제어 행동(UCA)을 식별하였다.
CA-1: 이륙허가 발부
CA-2: 착륙허가 발부
CA-3: 활주로 침범에 대한 관제사의 경고 제공
세 개의 제어 행동에 STPA UCA 유형을 적용하여 분석한 결과, 총 20개 UCA가 식별되었다. UCA가 위해요인으로 전개될 수 있는 상황과 관련 위해요인은 Table 1과 같다.
도출된 20개의 UCA 중 손실 시나리오의 상세 분석 대상은 다섯 가지 기준에 따라 선정하였다.
먼저 관련 위해요인이 초래할 수 있는 손실의 심각성과 활주로 점유·침범·개방 및 이착륙 허가의 발부·유지와의 직접적인 관련성을 검토하였다. 다음으로 시스템의 기술적 특성이 UCA의 발생에 미치는 영향과 UCA가 위해요인 및 손실로 전개되는 인과관계의 명확성을 확인하였다. 마지막으로 유사한 손실 시나리오의 반복을 줄이면서 대상 객체, 제어 행동 및 UCA 유형을 대표할 수 있는지 검토하였다.
이러한 기준에 따라 이륙허가(CA-1)에서는 활주로 점유 주체와 허가의 발부·유지 상황을 구분하여 UCA 1-1, UCA 1-2 및 UCA 1-5를 선정하고, 착륙허가(CA-2)에서는 선행 항공기의 활주로 점유와 관련된 UCA 2-4를 선정하였다. 활주로 침범 경고(CA-3)에서는 경고의 미제공과 지연 제공을 구분하여 UCA 3-1과 UCA 3-5를 선정하였다. 그 외 UCA 중 선정된 UCA와 예상되는 기술적·절차적 원인구조가 중복되는 경우는 상세 분석 대상에서 제외하였다. 상세 분석 대상 UCA는 다음과 같다.
UCA 1-1: 항공기가 활주로를 점유 중이나, 다른 항공기에 이륙허가를 발부
UCA 1-2: 차량이 활주로를 점유 중이나, 다른 항공기에 이륙허가를 발부
UCA 1-5: 차량이 활주로를 침범한 상황에서도 발부된 이륙허가를 유지
UCA 2-4: 선행 착륙 항공기가 활주로를 점유 중이나, 후행 항공기에 착륙허가를 일찍 발부
UCA 3-1: 접근하는 항공기에 활주로 침범 경고를 제공하지 않음
UCA 3-5: 접근하는 항공기에 활주로 침범 경고를 늦게 제공
상세 분석 대상으로 선정된 6개 UCA를 대상으로 UCA가 발생하는 원인과 제어 행동이 제어경로 또는 제어 대상에서 실행되지 않거나 부적절하게 실행되는 원인을 분석하였다. 분석 결과 총 24개의 손실 시나리오(loss scenario, LS)가 도출되었으며, 시나리오별로 원인 요소(causal factor, CF)를 식별하고 유형별로 분류하였다.
본 연구에서 분석한 손실 시나리오는 실제 사고·준사고 사례를 기반으로 재구성한 것이 아니라, 제어구조를 바탕으로 UCA를 유발할 수 있는 원인과 조건을 식별하여 구성하였다. 다만 시나리오의 운용적 개연성 확인을 위해 FAA, EASA 및 EUROCAE의 관련 문서에 제시된 비정상 운용 상황에 관한 내용을 대조하였다(FAA, 2020, 2021; EASA, 2023; EUROCAE, 2023).
UCA 1-1은 항공기가 활주로를 점유 중인 상황에서 다른 항공기에 이륙허가를 발부하는 경우이다[H-2].
LS 1-1.a. 영상 스티칭 오류로 활주로를 점유 중인 항공기의 영상이 현시 화면에서 누락되었다. 관제사는 활주로가 개방된 것으로 판단하여 다른 항공기에 이륙허가를 발부하였다.
원인 요소: 부적절한 제어 알고리즘(영상 스티칭 알고리즘 결함), 부적절한 피드백
LS 1-1.b. 운용 중 시험 모드가 비정상적으로 활성화되어 활주로 점유 항공기의 영상 및 추적표시가 현시 화면에서 제거되었으나, 해당 상태가 관제사에게 표시되지 않았다. 관제사는 항공기가 활주로를 개방한 것으로 판단하여 다른 항공기에 이륙허가를 발부하였다.
원인 요소: 부적절한 제어입력, 부적절한 피드백
LS 1-1.c. 네트워크 지연으로 PTZ 영상의 전환이 늦어져 관제사가 활주로 시단의 최신 영상을 확인하지 못하였다. 관제사는 기존 화면을 기반으로 활주로가 개방된 것으로 판단하고 다른 항공기에 이륙허가를 발부하였다.
원인 요소: 피드백 경로 문제, 부적절한 프로세스 모델
LS 1-1.d. 영상 전송 지연으로 현시 화면이 정지하였으나, 시스템은 정지 상태를 관제사에게 알리지 않았다. 관제사는 정지된 화면을 실시간 영상으로 인식하여 활주로가 개방된 것으로 판단하고 다른 항공기에 이륙허가를 발부하였다.
원인 요소: 피드백 경로 문제, 부적절한 프로세스 모델
LS 1-1.e. 파노라마 영상과 보조 영상의 시간적 불일치로 활주로 점유 항공기의 추적표시가 실제 위치와 달리 활주로 밖에 표시되었다. 오류가 탐지·통보되지 않아 관제사는 항공기가 활주로를 개방한 것으로 판단하고 다른 항공기에 이륙허가를 발부하였다.
원인 요소: 부적절한 제어 알고리즘, 부적절한 피드백
LS 1-1.f. 보조 영상정보의 추적표시가 다른 객체 또는 잘못된 위치와 연계되었다. 관제사는 추적표시와 실제 객체의 불일치를 인지하지 못하여 활주로 점유 항공기가 활주로를 개방한 것으로 판단하고 다른 항공기에 이륙허가를 발부하였다.
원인 요소: 부적절한 제어 알고리즘, 부적절한 프로세스 모델
LS 1-1.g. 필수 영상으로 활주로 시단을 명확히 확인하기 어려운 상황에서 PTZ 기능이 상실되어 활주로 시단의 항공기 영상이 제공되지 않았으나, 해당 상태가 관제사에게 표시되지 않았다. 필수 영상이나 조종사 보고를 이용한 재확인 절차도 마련되어 있지 않아 관제사는 활주로 점유 항공기를 확인하지 못하고 다른 항공기에 이륙허가를 발부하였다.
원인 요소: 부적절한 피드백, 조직적 요인
UCA 1-2는 차량이 활주로를 점유 중인 상황에서 다른 항공기에게 이륙허가를 발부하는 경우이다[H-2, H-4].
LS 1-2.a. 파노라마 영상을 현시하는 과정에서 발생한 원근감과 화각의 왜곡으로 긴 작업 차량의 전면부만 활주로를 벗어난 것으로 보이고, 후미는 현시 화면에서 충분히 확인되지 않았다. 관제사는 차량이 활주로를 개방한 것으로 판단하여 다른 항공기에 이륙허가를 발부하였으나, 차량의 후미는 여전히 활주로를 점유하고 있었다.
원인 요소: 부적절한 피드백(영상의 원근감 및 화각 왜곡), 부적절한 프로세스 모델
LS 1-2.b. 야간에 차량 일부가 표지판 뒤에 가려지고 영상의 대비가 낮아져 관제사가 차량의 위치를 정확히 확인하지 못하였다. 관제사는 차량이 활주로를 개방한 것으로 판단하여 다른 항공기에 이륙허가를 발부하였으나, 차량은 계속 활주로를 점유하고 있었다.
원인 요소: 부적절한 피드백(영상 대비 저하 및 차량 일부 가림), 부적절한 프로세스 모델
LS 1-2.c. 차량이 구조물에 의해 부분적으로 가려져 현시 화면에서 차량의 활주로 점유 여부를 명확히 확인할 수 없었다. 관제사는 활주로가 개방된 것으로 판단하여 다른 항공기에 이륙허가를 발부하였으나, 차량은 계속 활주로를 점유하고 있었다.
원인 요소: 부적절한 피드백, 외부 환경 요인(구조물에 의한 시야 제한)
LS 1-2.d. 보조 영상정보의 데이터 블록과 부가 정보가 과도하게 중첩되어 차량의 윤곽과 활주로 이탈 여부를 명확히 확인하기 곤란하였다. 관제사는 차량이 활주로를 개방한 것으로 판단하여 다른 항공기에 이륙허가를 발부하였다.
원인 요소: 부적절한 제어 알고리즘(보조정보 중첩·표시 기준 미흡), 부적절한 프로세스 모델
UCA 1-5는 차량이 활주로를 침범한 상황에서도 발부된 이륙허가가 취소되지 않고 유지되는 경우이다[H-2, H-4].
LS 1-5.a. 차량이 활주로를 침범하였으나 파노라마 영상, 차량 추적 정보 및 데이터 블록이 시간적으로 동기화되지 않아 차량의 위치가 서로 다르게 표시되었다. 관제사가 정보 간 불일치를 대조·확인하는 동안 발부된 이륙허가의 취소가 지연되었다.
원인 요소: 부적절한 제어 알고리즘(시간 동기화 알고리즘 결함), 부적절한 피드백
LS 1-5.b. 야간에 활주로를 침범한 차량의 영상과 추적표시가 반복적으로 사라졌다가 나타나면서 관제사가 차량의 실제 위치를 즉시 확인하지 못하였다. 차량의 위치를 재확인하는 동안 발부된 이륙허가의 취소가 지연되었다.
원인 요소: 부적절한 제어 알고리즘(광학 추적 알고리즘의 성능 저하), 부적절한 피드백
LS 1-5.c. 관제사는 차량의 활주로 침범을 인지하고 이륙 중지를 지시하였으나, 무선통신 장애로 해당 지시가 조종사에게 전달되지 않았다. 조종사는 이륙 중지 지시를 수신하지 못하고 기존 이륙허가에 따라 이륙활주를 계속하였다.
원인 요소: 제어경로 문제(무선통신 장애)
LS 1-5.d. 관제사는 차량의 활주로 침범을 인지하였으나, 원격관제 운용절차에 이륙 중지 지시의 발부 기준이 명확하게 규정되어 있지 않아 추가 확인을 수행하였다. 이 과정에서 발부된 이륙허가의 취소가 지연되었다.
원인 요소: 조직적 요인(운용절차 및 기준의 미흡), 부적절한 프로세스 모델
UCA 2-4는 선행 착륙 항공기가 후행 항공기의 착륙 전까지 활주로를 개방할 수 없는 상황에서 후행 항공기에 착륙허가를 발부하는 경우이다[H-2, H-3].
LS 2-4.a. 파노라마 영상과 보조 영상정보가 시간적으로 동기화되지 않아 선행 착륙 항공기의 추적표시가 실제보다 앞선 위치로 갱신되어 활주로를 개방한 것으로 나타났다. 관제사는 선행 항공기가 활주로를 개방한 것으로 판단하여 후행 항공기에게 착륙허가를 발부하였다.
원인 요소: 부적절한 제어 알고리즘(시간 동기화 알고리즘 결함), 부적절한 피드백
LS 2-4.b. 영상 전송 과정에서 화질이 저하되어 활주로 이탈 유도로 부근의 선행 착륙 항공기가 배경과 명확하게 구분되지 않았다. 관제사는 선행 항공기가 활주로를 개방한 것으로 판단하여 후행 항공기에게 착륙허가를 발부하였다.
원인 요소: 부적절한 피드백, 부적절한 프로세스 모델
LS 2-4.c. 강수 또는 역광으로 영상의 대비가 저하되어 선행 착륙 항공기의 활주로 개방 여부를 명확히 확인하기 어려웠다. 관제사는 선행 항공기가 활주로를 개방한 것으로 판단하여 후행 항공기에게 착륙허가를 발부하였다.
원인 요소: 외부 환경 요인, 부적절한 피드백, 부적절한 프로세스 모델
LS 2-4.d. 활주로 이탈 유도로에 대한 파노라마 영상이 부분적으로 상실되어 관제사는 PTZ 영상으로 선행 착륙 항공기의 활주로 이탈 여부를 확인하였다. PTZ 카메라가 다른 지역을 현시하였으나 지향 위치가 표시되지 않아 관제사는 해당 영상을 활주로 이탈 지역으로 인식하고 선행 항공기가 활주로를 개방한 것으로 판단하여 후행 항공기에 착륙허가를 발부하였다.
원인 요소: 부적절한 제어 알고리즘(PTZ의 위치 제어 오류), 부적절한 피드백, 부적절한 프로세스 모델
LS 2-4.e. 활주로 현시 영상이 상실되어 선행 항공기의 활주로 개방을 확인할 수 없었으나, 대체 수단으로 확인하는 절차가 마련되어 있지 않았다. 관제사는 영상 상실 전에 확인한 항공기의 이동 상태를 근거로 선행 항공기가 활주로를 개방한 것으로 판단하여 후행 항공기에게 착륙허가를 발부하였다.
원인 요소: 부적절한 피드백, 조직적 요인
UCA 3-1은 항공기 또는 차량이 활주로를 침범한 상황에서 접근 중인 항공기에게 활주로 침범 경고를 제공하지 않는 경우이다[H-2, H-3, H-4].
LS 3-1.a. 차량이 활주로 대기지점을 통과하여 활주로를 침범하였으나, 보조 영상정보의 추적표시가 실제 위치와 달리 활주로 경계 밖에 표시되었다. 관제사는 차량의 활주로 침범을 인지하지 못하여 접근 중인 항공기에게 활주로 침범 경고를 제공하지 않았다.
원인 요소: 부적절한 제어 알고리즘(위치정보 처리·지리참조 알고리즘 결함), 부적절한 피드백
LS 3-1.b. 짙은 안개 또는 폭우로 파노라마 영상에서 차량과 배경의 대비가 낮아져 차량을 명확하게 식별하기 어려웠다. 관제사는 차량의 활주로 침범을 인지하지 못하여 접근 중인 항공기에게 활주로 침범 경고를 제공하지 않았다.
원인 요소: 외부 환경 요인, 부적절한 피드백
UCA 3-5는 항공기 또는 차량이 활주로를 침범한 상황에서 접근 중인 항공기에게 활주로 침범 경고를 늦게 제공하는 경우이다[H-2, H-3, H-4].
LS 3-5.a. 활주로를 침범한 차량의 데이터 블록이 다른 객체와 잘못 연계되어 관제사는 파노라마 영상의 차량과 데이터 블록을 대조·확인하는 데 시간이 소요되었다. 관제사는 실제 침범 차량을 재식별한 후 접근 중인 항공기에 활주로 침범 경고를 제공하였으나, 경고가 지연되었다.
원인 요소: 부적절한 제어 알고리즘(객체 연계 알고리즘 결함), 부적절한 프로세스 모델
LS 3-5.b. 항공기 또는 차량이 활주로를 침범하였으나 파노라마 영상의 전송이 지연되고 해당 상태가 관제사에게 표시되지 않았다. 관제사는 지연된 영상을 실시간 영상으로 인식하여 침범 상황을 늦게 확인하였으며, 접근 중인 항공기에게 활주로 침범 경고를 늦게 제공하였다.
원인 요소: 피드백 경로 문제(파노라마 영상 전송 지연), 부적절한 피드백, 부적절한 프로세스 모델
상세 분석 대상으로 선정된 6개의 UCA에 대하여 총 24개의 손실 시나리오가 도출되었다. 개별 손실 시나리오에는 다수의 원인 요소가 포함되도록 분류한 결과, 총 50개의 원인 요소가 식별되었다.
부적절한 피드백이 17개(34.0%)로 가장 높은 비중을 차지하였으며, 부적절한 프로세스 모델 12개(24.0%), 부적절한 제어 알고리즘 10개(20.0%)의 순으로 나타났다. 이들 세 가지의 원인 요소가 전체의 78.0%를 차지하였다. 피드백 경로 문제, 외부 환경 요인 및 조직적 요인은 각각 3개(6.0%)였으며, 제어경로 문제와 부적절한 제어입력 또한 각각 1개(2.0%)로 나타났다(Table 2 참조).
| 원인 요소(causal factor) | 개수 | 비율 (%) |
|---|---|---|
| 부적절한 피드백 | 17 | 34.0 |
| 부적절한 프로세스 모델 | 12 | 24.0 |
| 부적절한 제어 알고리즘 | 10 | 20.0 |
| 피드백 경로 문제 | 3 | 6.0 |
| 외부 환경 요인 | 3 | 6.0 |
| 조직적 요인 | 3 | 6.0 |
| 제어경로 문제 | 1 | 2.0 |
| 부적절한 제어입력 | 1 | 2.0 |
| 합계 | 50 | 100 |
가장 높은 비중을 차지한 부적절한 피드백은 파노라마 영상, 보조 영상정보 및 시스템 상태 정보가 누락·지연되거나 부정확하게 제공된 경우에 해당한다. 원격관제 환경에서 관제사는 시스템이 제공하는 영상과 상태 정보를 기반으로 활주로 상황을 판단한다는 점에서, 피드백 문제는 활주로 점유·개방 및 침범 상태를 정확하게 인지하는 데 영향을 줄 것으로 예상할 수 있다. 또한 이러한 정보의 문제는 활주로 상태에 대한 관제사의 프로세스 모델과 실제 운용 상태 간의 불일치로 전개되었다.
부적절한 제어 알고리즘은 영상 스티칭, 시간 동기화, 객체 연계, 위치정보 처리 및 PTZ 위치 제어 과정에서 나타났다. 이는 손실 시나리오가 개별 장비의 고장뿐만 아니라 정보의 처리·제공과 이를 이용한 관제사의 판단·의사결정 과정에서도 발생할 수 있음을 보여준다. 따라서 안전 요구사항은 영상과 상태 정보의 정확성 및 적시성, 오류와 기능 상실의 탐지·통보, 대체 확인 수단 및 운용 절차를 중심으로 도출할 필요가 있다.
이 외에도 영상과 무선통신의 전달 경로, 강수·역광·시야 제한 등의 외부 환경조건 및 장애 상황에서 대체 절차 또는 관제절차 기준이 손실 시나리오의 원인으로 확인되었다.
본 연구는 분석 결과를 바탕으로, 반복적으로 확인된 원인 요소를 제거하거나 그 영향을 통제하기 위한 안전 요구사항을 도출하였다.
본 절에서는 UCA와 손실 시나리오 분석 결과를 바탕으로 위해요인의 발생을 방지하고, 확인된 원인 요소를 제거하거나 그 영향을 통제하기 위해 기능적·운용적 안전 요구사항(safety requirement, SR)을 도출하였다. 적용 대상과 요구 내용이 동일하거나 유사한 항목은 통합하여 총 14개를 도출하였으며, 각 안전 요구사항을 관련 손실 시나리오와 대응시켜 추적성을 확인하였다. 도출된 안전 요구사항은 다음과 같다.
SR-1. 카메라의 배치와 영상 현시 범위는 활주로, 활주로 대기지점 및 활주로 이탈 유도로 등 활주로 운용에 필요한 구역을 확인할 수 있도록 구성하고, 시야 제한과 원근감, 화각에 따른 공간적 관계의 왜곡이 관제사의 판단에 미치는 영향을 최소화하여야 한다.
SR-2. 필수 영상은 영상의 수집·전송·처리·스티칭 및 현시 과정에서 항공기·차량이 누락되거나 객체 간의 공간적 관계가 실제와 다르게 표시되지 않도록 제공되어야 한다.
SR-3. 원격관제 시스템은 필수 영상의 정지·지연·부분 또는 전체 상실과 화질 저하를 탐지하고, 해당 상태와 영향받는 구역을 관제사에게 명확히 알려야 한다.
SR-4. 필수 영상과 보조 영상정보는 동일한 기준시각에 따라 동기화되어야 하며, 영상의 획득·갱신 시각 또는 정보의 경과시간을 관제사가 확인할 수 있어야 한다. 시간적 불일치가 발생한 경우, 이를 탐지하여 관제사에게 알려야 한다.
SR-5. 추적표시와 데이터 블록은 실제 객체의 식별정보 및 위치정보와 정확하게 연계되어야 하며, 활주로 점유·개방 및 침범 등 상태의 판단에 필요한 위치 정확도와 갱신 성능을 유지하여야 한다.
SR-6. 원격관제 시스템은 보조 영상정보의 누락·지연 및 갱신 중단과 필수 영상 간의 불일치를 탐지하여 관제사에게 알려야 한다. 관제사는 해당 보조 영상정보의 사용을 중지하고 필수 영상 또는 독립적인 확인 수단을 이용하여 실제 객체의 상태를 재확인할 수 있어야 한다.
SR-7. 데이터 블록과 추적표시 등의 보조 영상정보는 항공기·차량 및 활주로 경계의 식별을 방해하지 않도록 현시되어야 한다. 관제사는 필요한 경우 중첩된 정보의 위치를 조정하거나 이를 일괄 해제하고 필수 영상만 이용할 수 있어야 한다.
SR-8. PTZ 기능의 상실·지연 및 위치 제어 오류를 탐지하여 관제사에게 알려야 하며, 현재 지향 위치와 기능 상태를 확인할 수 있어야 한다. 선택한 대상 또는 지역과 PTZ 영상이 일치하지 않는 경우, 관제사가 수동으로 제어하거나 대상을 다시 선택할 수 있어야 한다.
SR-9. 원격관제 시스템이 운용 상태인 경우, 관제업무에 영향을 미칠 수 있는 시험 기능과 구성 변경이 제한되어야 한다. 시험·유지보수 기능은 인가된 사용자만 사용할 수 있어야 하며, 현재 운용 모드와 상태 변경 내역을 확인할 수 있어야 한다.
SR-10. 보조 영상정보 또는 PTZ 기능의 상실·오작동이 필수 영상의 수집·전송·처리 및 현시에 영향을 미치지 않아야 하며, 해당 기능을 사용할 수 없는 경우에도 필수 영상을 이용하여 관제업무를 계속 수행할 수 있어야 한다.
SR-11. 원격관제 시스템은 영상과 시스템 상태 정보가 전달되는 경로를 감시하고, 전송 지연·상실 또는 데이터 갱신 중단이 발생한 경우, 이를 관제사에게 알려야 한다.
SR-12. 무선통신 장비의 장애와 통신 상태 이상을 관제사에게 알려야 하며, 이륙 중지 등 안전에 중요한 관제 지시의 수신 여부를 확인하고 전달 실패 시 사용할 수 있는 대체 수단을 마련하여야 한다.
SR-13. 관제사는 이착륙 허가를 발부하거나 유지하기 전에 필수 영상 또는 승인된 대체 수단을 이용하여 활주로의 점유 및 개방 상태를 확인하여야 한다. 해당 상태를 확인할 수 없는 경우, 허가를 발부하거나 유지하지 않아야 한다.
SR-14. 원격관제 운용절차에는 영상과 보조 영상정보의 저하·상실·불일치 및 무선통신 장애가 발생한 경우의 대체 확인 수단과 이착륙 허가의 취소, 이륙 중지 지시 및 활주로 침범 경고의 발부 기준을 규정하여야 한다. 이러한 절차와 원격관제 시스템의 기능적 한계는 관제사 교육·훈련에 반영하여야 한다.
도출된 14개 안전 요구사항의 추적성을 검토하기 위해 각 요구사항의 근거가 되는 손실 시나리오를 식별하였다. 각 시나리오는 해당 UCA와 위해요인을 기초로 도출되기 때문에, 손실·위해요인에서 안전 요구사항에 이르는 분석 과정의 추적이 가능하다. 개별 시나리오에는 다수의 안전 요구사항이 적용될 수 있으며, 그 결과는 Table 3과 같다.
추적성 검토 결과, 도출된 안전 요구사항은 하나 이상의 손실 시나리오에 대응되었으며, 분석 과정에서 식별된 기술적·운용적 원인 요소가 안전 요구사항에 반영된 것으로 최종 확인되었다.
Ⅴ. 결 론
본 연구는 단일 활주로 비행장에서 원격관제 시스템을 이용하여 수행되는 비행장관제 서비스를 대상으로 STPA 분석을 적용하여, 원격관제 시스템과 서비스 제공에 필요한 안전 요구사항을 확인하였다.
분석은 활주로 운용에 초점을 두고 진행하였으며, STPA 4단계 과정에 따라 예방하고자 하는 3건의 손실과 4건의 시스템 수준 위해요인을 식별하고, 각 위해요인에 대해 안전 제약조건을 정의하였다.
관제사, 원격관제 시스템, 비행장 시설, 광학센서, 조종사·차량 운전자와 항공기·차량 간의 제어 행동과 피드백 관계를 제어구조로 모델링하였다.
활주로 안전과 직접 관련된 이착륙 허가 및 활주로 침범 경고를 관제사의 제어 행동으로 선정하고 STPA의 네 가지 유형을 적용한 결과, 총 20개의 UCA를 식별하였다. 활주로 점유 및 분리 유지와의 관련성, 원격관제 시스템의 기술적 특성 및 손실 시나리오의 중복성을 고려하여 6개의 UCA를 상세 분석 대상으로 선정하였다. 상세 분석 결과 총 24개의 손실 시나리오와 50개의 원인 요소가 식별되었다.
원인 요소 중 부적절한 피드백이 17건(34.0%)으로 가장 높은 비중을 차지하였으며, 부적절한 프로세스 모델 12건(24.0%), 부적절한 제어 알고리즘 10건(20.0%)의 순으로 나타났다. 이들 세 유형은 전체 원인 요소에서 78.0%를 차지하였다. 부적절한 피드백은 필수 영상과 보조 영상정보의 누락·오류·지연 및 시스템 상태 정보의 미제공과 관련하여 나타났으며, 부적절한 제어 알고리즘은 영상 스티칭, 시간 동기화, 객체 연계, 위치정보 처리 및 PTZ 위치 제어 과정에서 확인되었다. 그 외에도 영상과 무선통신의 전달 경로, 외부 환경조건 및 장애 상황에서의 대체 확인 절차와 관제절차에 대한 기준이 손실 시나리오의 원인으로 식별되었다.
분석 결과는 원격관제 시스템의 안전성이 개별 장비의 기능 상실이나 고장 여부만으로 설명되기 어렵다는 점을 보여준다. 원격관제 환경에서 관제사는 현장의 상황을 직접 관찰 대신 시스템이 제공하는 영상과 상태 정보를 이용하여 활주로 상황을 인식한다. 정보의 누락·지연·불일치, 시스템 상태 정보의 미제공은 실제 운용 상태와 관제사의 프로세스 모델 간 불일치로 전개되고, 부적절한 제어 행동을 유발할 수 있다. 원격관제 시스템의 안전성 평가에서는 영상정보의 정확성과 적시성뿐 아니라 정보의 처리·제공 과정, 시스템 상태 인지 및 관제사의 판단과 운용 절차를 함께 고려할 필요가 있다.
최종적으로, UCA와 손실 시나리오 결과를 바탕으로, 원격관제 시스템을 활용한 비행장관제 서비스를 제공하고자 하는 경우, 기존의 관제탑과 동등한 수준의 안전을 확보하는 데 필요한 14개의 안전 요구사항을 도출하였다. 또한 손실, 위해요인·안전 제약조건, UCA, 손실 시나리오 및 안전 요구사항 간의 추적성을 제시하였다.
이러한 결과는 국내 원격관제 서비스 도입 과정에서, 원격관제 시스템 설계, 운용절차 수립 및 관제사의 교육·훈련, 안전성 평가에서 고려해야 할 기능적·운용적 조건을 제시한다는 데 의의가 있다. 구체적으로 영상정보의 수집·처리·현시와 장애 상태의 탐지·통보에 관한 기술적 요구사항은 시스템 설계와 안전성 평가에 활용될 수 있으며, 장애 상황에서의 대응, 이착륙 허가의 취소 및 활주로 침범 경고에 관한 요구사항은 운용절차의 수립과 관제사 교육·훈련에 반영될 수 있다. 다만 본 연구에서 도출된 안전 요구사항은 인증기준의 직접적인 개발보다는 향후 국내 원격관제 시스템의 설계 및 운용 기준과 안전성 평가·검증 항목을 구체화하기 위한 기초 자료로 활용될 수 있을 것이다.
본 연구는 실제 원격관제 시스템의 운용 자료나 사고·준사고 자료를 사용하는 대신 가정한 운용 상황을 기반으로 수행되었으며, 분석 범위 또한 단일 활주로 비행장에 서비스를 제공하는 단일 원격관제 시스템으로 한정하였다. 따라서 연구의 결과를 다중 활주로 또는 복잡한 비행장 환경 등에 직접 적용하는 데 한계가 있다.
또한 총 20개의 UCA 중 6개 UCA만을 상세 분석 대상으로 선정하였다는 점에서 나머지 UCA에는 본 연구에서 확인되지 않은 기술적·절차적·조직적 원인이 존재할 수 있다. UCA와 손실 시나리오의 식별 및 원인 요소의 분류는 소수 연구자의 경험과 전문적 판단을 중심으로 수행되었으나, 다수의 전문가 집단을 통한 검토가 이루어지지 않았다는 점은 본 연구의 한계로 지적될 수 있다. 따라서 향후 연구에서는 관제사, 시스템 개발자 및 안전관리자 등 전문가로 패널을 구성하고 델파이 분석 기법을 이용하여 UCA와 손실 시나리오의 적절성, 원인 요소 분류의 타당성 및 분석 결과의 적정성 여부를 검토할 필요가 있다.
STPA는 시스템의 제어구조와 구성요소 간 상호작용을 중심으로 손실 시나리오를 도출하는 정성적 방법이며 손실 시나리오의 발생 가능성이나 우선순위를 직접 제시하지 않는다. 향후 연구에서는 실제 원격관제 시스템의 운용 자료와 관제사·개발자·운영자 등 다수 전문가 검토를 포함하여 분석 결과의 타당성을 확인할 필요가 있다.
이러한 한계에도 불구하고, 본 연구는 원격관제 시스템의 활주로 운용에 STPA를 적용하여 관제사, 시스템 및 운용 환경 간의 상호작용을 제어구조 관점에서 분석하였다는 데 의의가 있다. 또한 불안전한 제어 행동과 손실 시나리오를 통해 기술적·인적·절차적 원인을 식별하는 한편, 이를 안전 요구사항으로 구체화함으로써, 원격관제 시스템의 설계와 운용 안전성 평가에 활용할 수 있는 체계적인 분석 방법을 제시하였다는 점에서 중요한 의의가 있다.


